
Estado de la plataforma: JNUC 2026
Entérese de las nuevas funciones de la plataforma Jamf que se anunciaron en el evento "Estado de la plataforma" en JNUC 2026.
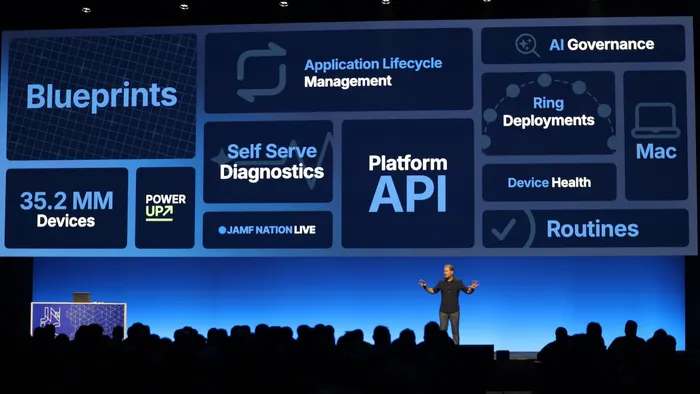
Sam Johnson, director de atención al cliente de Jamf, empieza por destacar su entusiasmo por el futuro de Apple en el ámbito empresarial y cómo la misión de Jamf de "ayudarle a tener éxito con Apple está a punto de redefinirse".
Lo que anunció Jamf en el "Estado de la Plataforma" 2026:
- Proyectos: vistas específicas del sitio, activaciones que cambian las configuraciones según los desencadenantes, informes de implementación a nivel de dispositivo e historial completo de auditoría
- Platform API Gateway (Puerta de enlace de la API de la plataforma) y Platform API (API de la plataforma): todas las API de Jamf integradas bajo un único modelo de autenticación y terminal, con las credenciales administradas de forma centralizada en la cuenta de Jamf
- Proveedor de Terraform para la plataforma Jamf: administra una instancia de Jamf como código, ya en producción en Lloyds Banking Group
- Routines (rutinas): verificaciones lógicas integradas en el dispositivo que detectan desviaciones y ofrecen la solución automáticamente, sin tener que esperar a que se realice una comprobación de estado (check-in)
- Información de las Apps: puntuación de riesgo por app en cuanto a versiones desactualizadas, posibles fugas de datos y código instalado de forma alternativa
- Jamf Device Checker: una nueva app para usuarios finales, pensada para equipos de primera línea y de dispositivos compartidos, que muestra si un dispositivo está listo para usarse y guía a los usuarios para que lo arreglen si no lo está
- Jamf Tap: retira un dispositivo o inicia sesión con una tarjeta de acceso físico o un iPhone, donde los administradores definen las condiciones
Él sigue recordándonos lo que se habló en la conferencia principal de JNUC, incluyendo la plataforma Jamf, los proyectos, las API, la administración autónoma de dispositivos y la gobernanza de la IA. Cada uno de estas funciones se basa en la infraestructura en la nube y el inicio de sesión único (SSO) de Jamf Account. Para explicarlo con más detalle, entra en escena Molly Moseley, directora de Transformación de Productos en Jamf.
Proyectos
Los administradores quieren usar los proyectos según su propia escala, estructura y requisitos de informes y auditorías; por eso nos hemos asegurado de que los proyectos puedan cumplir con su función. Moseley enumera los problemas que los administradores han informado y que Jamf se ha esforzado por resolver este último año, y explica por qué actualizar los proyectos es clave para el Asistente de IA, la conformidad, la gobernanza de la IA y mucho más.
Molly Moseley, directora de Transformación de Productos, habla sobre los proyectos.
Para mostrar cómo se ve este avance, Luke Allen, ingeniero consultor sénior de Jamf, se une a Moseley para una demostración en vivo de los proyectos. Esta demostración incluye:
- Cambiar la forma en que los administradores ven los proyectos: por un sitio específico y con la opción de elegir entre vista de lista o de mosaicos
- Activaciones: las configuraciones dentro de un mismo proyecto cambian según un desencadenante específico (como el rol de un usuario o el sistema operativo de un dispositivo)
- Informes a nivel de dispositivo: indica a nivel de dispositivo si el proyecto ya está incluido, en implementación, pendiente, falló o hubo un error, también puede acceder a esto a través del Asistente de IA
- Historial de auditoría: entérese del estado de un dispositivo, por qué se aplicaron los cambios y quién es responsable de ellos
Platform API Gateway y Platform API
Moseley nos recuerda las palabras de Katie English durante la presentación principal: "Durante años, Jamf ha sido la plataforma que usted configura, pero ahora es la plataforma sobre la que construye". Muchas organizaciones usan varios productos de Jamf y, por lo tanto, muchas API para crear sus soluciones, como los proyectos que acabamos de mostrar. Con la reciente introducción de la Platform API Gateway y las Platform API, las API se han consolidado en "un único modelo de autenticación, una única terminal, con credenciales administradas de manera centralizada en la cuenta de Jamf" y abarcan todos los productos de Jamf.
Allen nos muestra lo que esto significa para los administradores en otra demostración en vivo.
En esta demostración se explica lo siguiente:
- Cómo realizar la integración de API desde su cuenta de Jamf y crear claves de API
- Crear puntos de referencia de conformidad mediante programación con la Platform API
- Cómo usar la Platform API Gateway con la Classic API
Los administradores también pueden administrar su instancia de Jamf mediante código con el proveedor de Terraform para la plataforma Jamf. De hecho, ya hay organizaciones que lo están haciendo, como Lloyds Banking Group, que está "volviendo a capacitar a los administradores de sistemas para que piensen como ingenieros de software". Moseley termina mostrándonos un video de Lloyds Banking Group.
Charla informal con Lloyds Banking Group
Sam Johnson vuelve al escenario, acompañado por Dafydd Watkins, Joseph Little y Gordon Deacon, de Lloyds Banking Group.
Sam Johnson habla con Dafydd Watkins, Joseph Little y Gordon Deacon, de Lloyds Banking Group.
El equipo de Lloyds Banking Group cuenta cómo administraron sus miles de dispositivos con Terraform, por qué se pasaron a la infraestructura como código y nos habla de su proveedor de Terraform de código abierto para Jamf.
Johnson termina la charla cambiando el tema de la administración de Mac a los dispositivos móviles.
Aumente la potencia con sus dispositivos móviles
Tim Knox, ingeniero consultor sénior, toma la palabra para hablar sobre los dispositivos móviles inscritos en un programa de "traiga su propio dispositivo" (BYOD). Muchos empleados usan dispositivos móviles a diario en el trabajo, y muchos no quieren tener un celular aparte para el trabajo. Jamf apoya los programas de elección de los empleados al separar la información del trabajo de la personal, asegurándose de que "el trabajo se mantenga aislado, con controles que eviten que se filtre a los espacios personales", dice Knox. De esta manera, los datos personales se mantienen privados y los datos corporativos, seguros.
Routines
Como los dispositivos móviles no siempre están conectados a su red corporativa, Knox propone una condición lógica integrada en el dispositivo, en el que "el dispositivo ejecuta una verificación lógica por sí mismo, sin necesidad de realizar primero una comprobación de estado". De esta manera, el dispositivo se mantiene en cumplimiento por sí mismo.
Si algo cambia en un dispositivo, Routines reacciona cuando es necesario. Knox le pide a Josh Sepos, gerente de ingeniería de consultoría, que haga una demostración.
La demostración nos muestra cómo Routines reacciona cuando un dispositivo deja de estar en conformidad: avisa al administrador y proporciona la solución automáticamente.
Información de la app
“Sin embargo”, continúa Knox, “muchos riesgos residen en las propias apps… y las apps pueden ser difíciles de evaluar”. Usted podría aprobar la app y confiar en el desarrollador, pero lo que realmente pasa dentro de la app podría ser diferente de lo que espera. La demostración de Sepos, App Insights, que ofrece información sobre los riesgos de cada app en su implementación, se evalúa según:
- Versiones obsoletas
- Posible fuga de datos
- Código cargado lateralmente
Jamf Device Checker
A continuación, Knox y Sepos muestran cómo funciona Jamf Device Checker, una nueva app para usuarios finales diseñada para entornos de primera línea y de dispositivos compartidos. Esto es genial para los equipos que se encuentran apurados y siempre en movimiento, ya que "permite saber de un vistazo si su dispositivo está listo para usarse y, si no lo está, le guía paso a paso para arreglarlo", dice Knox.
Jamf Tap
La siguiente demostración muestra Jamf Tap, que permite a los empleados usar una tarjeta de acceso físico o un iPhone para retirar un dispositivo, por ejemplo. Los administradores definen las condiciones, como qué dispositivo debe recibir un usuario. Los usuarios también pueden usar la función “tocar para iniciar sesión” para acceder a sus cuentas.
Aumente la potencia de sus dispositivos con Jamf
Los dispositivos deben funcionar tanto para los administradores como para los usuarios, lo que requiere una administración flexible, segura y potente detrás de ellos. Johnson vuelve al escenario y nos recuerda que, durante el último año, Jamf tomó en cuenta los comentarios de los administradores para mejorar:
- La flexibilidad y las capacidades de los proyectos
- Sitios y activaciones para que los dispositivos sigan cumpliendo con los requisitos de forma proactiva
- Informes a nivel de dispositivo y registros de auditoría
- Alojamiento en sus propios términos
- La Platform API Gateway y la infraestructura como código
Johnson promociona los próximos talleres prácticos interactivos, los laboratorios y las Braindates como excelentes oportunidades para profundizar y obtener información valiosa. "Asimílelo", concluye Johnson. "De eso se trata la JNUC".
¡Visite el blog de Jamf para ver las últimas novedades de JNUC!