
プラットフォームビジネスの現状と展望:JNUC 2026
JNUC 2026のPlatform State of the Union(プラットフォームビジネスの現状と展望)で発表された、Jamfプラットフォームの新機能をご紹介します。
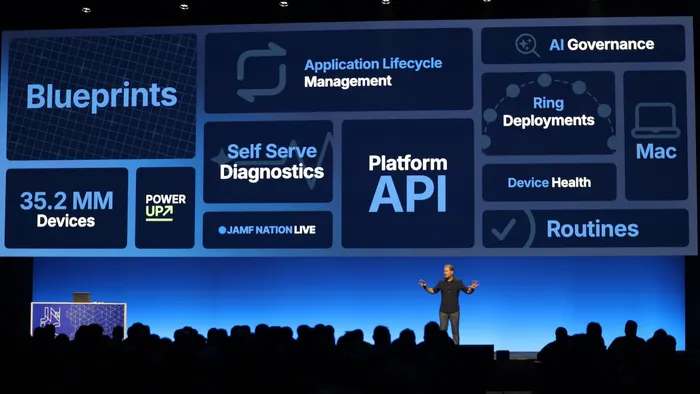
初めにJamfチーフカスタマーオフィサーのSam Johnsonが、Appleの業務利用の未来に対する期待を語り、Jamfの「Apple製品でのお客様の成功をサポートする」ミッションが今後どのように変わるのかを説明しました。
2026年のPlatform State of the Unionで発表された内容は以下のとおりです。
- ブループリント:サイト別の表示、トリガーに基づいて構成を変更するアクティベーション、デバイスレベルの導入レポート、完全な監査履歴
- プラットフォームAPIゲートウェイとプラットフォームAPI:すべてのJamf APIを単一の認証モデルとエンドポイントで利用し、Jamf Accountで一元的に認証情報を管理
- JamfプラットフォームTerraformプロバイダ:Jamfインスタンスをコードとして管理(Lloyds Banking Groupで実際に運用中)
- ルーチン:チェックインを待たずに構成逸脱を検出して自動的に修復するデバイス上の妥当性チェック機能
- アプリインサイト:バージョンのアップデート漏れ、データ漏洩の可能性、コードのサイドローディングにわたりアプリごとのリスクを評価
- Jamf Device Checker:現場やデバイス共有環境のエンドユーザ向けアプリ。デバイスの準備状況を表示し、準備ができていない場合は対応手順を案内
- Jamf Tap:管理者が定義した条件に従い、物理的アクセスカードまたはiPhoneデバイスでチェックアウトやログインを実行
続いて、JNUC基調講演の内容を振り返り、Jamfプラットフォーム、ブループリント、API、自律型エンドポイント管理、AIガバナンスなどに言及しました。これらはすべて、クラウドインフラストラクチャとJamf Accountのシングルサインオン(SSO)が基盤となっています。Jamfプロダクトトランスフォーメーション部門主任のMolly Moseleyが登壇し、この点について詳しい説明を行いました。
ブループリント
ブループリントについて、管理者の皆様からはそれぞれの規模、構造、レポート、監査の要件に合わせたいという声が寄せられています。そのため、Jamfではこうしたご意見に応える改善を進めてきました。Moseleyは、昨年に管理者様から寄せられた課題のうちJamfが解決に取り組んだものを紹介し、AI アシスタント、コンプライアンスベンチマーク、AIガバナンスなどにとってブループリントの更新が不可欠である理由を解説しました。
ブループリントについて説明する、プロダクトトランスフォーメーション部門主任のMolly Moseley。
この作業の進捗状況を紹介するため、JamfシニアコンサルティングエンジニアのLuke Allenがステージに加わり、ブループリントのライブデモを行いました。このデモでは以下が示されました。
- ブループリントの表示の変更方法:サイトごとに、リスト表示とタイル表示を切り替え
- アクティベーション:単一のブループリント内で特定のトリガー(ユーザの役割やデバイスのオペレーティングシステムなど)に応じて構成を変更
- デバイスレベルのレポート:ブループリントがスコープ内にあるか、展開されているか、保留中か、障害が起きているか、エラーが起きているかどうかをデバイスレベルで報告(AI アシスタントからもアクセス可能)
- 監査履歴:デバイスの状態、変更が適用された理由、変更の責任者を記録
プラットフォームAPIゲートウェイおよびプラットフォームAPI
次にMoseleyは基調講演のKatie Englishの言葉を引用し、「長年にわたり、Jamfはお客様が構成するプラットフォームでしたが、これからはお客様の構築を支えるプラットフォームとなります」と述べました。多くのお客様はJamf製品を複数利用しているため、先ほどのデモで紹介したブループリントなど、それぞれのソリューションを構築するためにAPIも複数使用することになります。先日プラットフォームAPIゲートウェイおよびプラットフォームAPIが導入されたことで、各APIは「Jamf Accountで認証情報を一元管理する単一の認証モデル、単一のエンドポイント」に統合され、すべてのJamf製品に対応するようになりました。
この変更が管理者にもたらすメリットを解説するため、Allenが別のライブデモを実施しました。
このデモの内容は以下のとおりです。
- Jamf Accountから各種APIを統合し、APIキーを作成する方法
- プラットフォームAPIを使用して、プログラミングによりコンプライアンスベンチマークを作成する方法
- Classic APIでプラットフォームAPIゲートウェイを使用する方法
さらに管理者は、JamfプラットフォームTerraformプロバイダを使用し、コードでJamfインスタンスを管理することも可能です。この手法は既に複数のお客様に利用されており、例えばLloyds Banking Groupでは「システム管理者にソフトウェアエンジニアとしての思考を身につけさせる再研修」を行っています。最後に、Lloyds Banking Group提供の動画が紹介されました。
Lloyds Banking Groupとの対談
次にSam Johnsonが再び登壇し、Lloyds Banking GroupのDafydd Watkins氏、Joseph Little氏、Gordon Deacon氏を招きました。
Lloyds Banking GroupのDafydd Watkins氏、Joseph Little氏、Gordon Deacon氏と対談するSam Johnson。
Lloyds Banking Groupの皆様は、Terraformで数千台のデバイスを管理している仕組みを紹介した後、IaC(Infrastructure as Code)に移行した理由とオープンソースのJamf Terraformプロバイダについて語りました。
対談の終わりに、Johnsonが話の焦点をMac管理からモバイルデバイスへ移しました。
モバイルデバイスを利用したパワーアップ
シニアコンサルティングエンジニアのTim Knoxが登壇し、BYOD(個人デバイスの業務利用)体制でのモバイルデバイスの登録について語りました。現代では多くの従業員が日々の業務にモバイルデバイスを使用していますが、個人用と仕事用の電話を使い分けることを望む人はほとんどいません。Jamfは従業員選択制を支援するため、業務データと個人データを分離し、「作業内容を常に専用領域に封じ込め、個人用領域に流出しないように管理する」(Knox談)状態を確保しています。こうすることで、個人データのプライバシーと社内データの安全を同時に維持できます。
ルーチン
モバイルデバイスが社内ネットワークの外部に持ち出されることがある現状を踏まえ、Knoxはオンデバイス条件判定という、「チェックインを必要としない、デバイス自体で妥当性をチェックする仕組み」を紹介しました。このチェックがあれば、デバイスが自律的にコンプライアンスを維持します。
デバイス上で変更があった場合、必要に応じてルーチンが対応します。その後、Knoxの求めに応じて、コンサルティングエンジニアマネージャーのJosh Seposがデモを行いました。
このデモでは、デバイスでコンプライアンス違反が起きるとルーチンが反応し、管理者に通知して自動で問題を修復する様子が示されました。
アプリインサイト
Knoxはその後、「ただし、アプリそれ自体に多数のリスクが存在し、アプリではその評価は困難な場合があります」と語りました。アプリを承認し、ベンダーを信頼できると確認していても、実際のアプリ内の動作は想定と異なる可能性があるからです。Seposがアプリインサイトのデモを行い、以下の基準で環境内の各アプリのリスクを評価できることを紹介しました。
- バージョンのアップデート漏れ
- データ漏洩の可能性
- コードのサイドローディング
Jamf Device Checker
続いてKnoxとSeposは、現場およびデバイス共有環境を想定したエンドユーザ向けアプリであるJamf Device Checkerのデモを行いました。このアプリは、「準備ができているデバイスを一目で確認でき、さらに準備ができていないアプリの修正方法もわかる」(Knox談)ため、多忙な部門に役立ちます。
Jamf Tap
次のデモではJamf Tapが取り上げられ、物理的アクセスカードまたはiPhoneを使用したデバイスのチェックアウトを従業員に許可する様子が示されました。許可の条件は、ユーザが受領すべきデバイスなどのように管理者が定義できます。ユーザはJamf Tapを使用して自分のアカウントにログインすることもできます。
Jamfによる業務デバイスのパワーアップ
デバイスは管理者とユーザ双方に役立つものでなければならず、そのためには柔軟で安全かつ強力な管理基盤が必要です。Johnsonが再び登壇し、昨年にJamfに管理者の皆様からのご意見を受けて実施した改善について説明しました。
- ブループリントの柔軟性および機能性
- デバイスが能動的にコンプライアンスを維持できるサイトおよびアクティベーション
- デバイスレベルのレポートおよび監査証跡
- お客様のペースでのホスティング
- プライバシーAPIゲートウェイとIaC
その後、より詳しい知見や貴重な情報が得られる場として体験型ラボとBraindatesを紹介し、次のように締めくくりました。「知識を吸収してください。そのためにJNUCはあるのですから」
JamfブログでJNUCの最新情報をご覧ください。