
État de l’union – Plateforme : JNUC 2026
Découvrez les nouvelles fonctionnalités de la plateforme Jamf annoncées lors de la conférence « État de l’union – Plateforme » de la JNUC 2026.
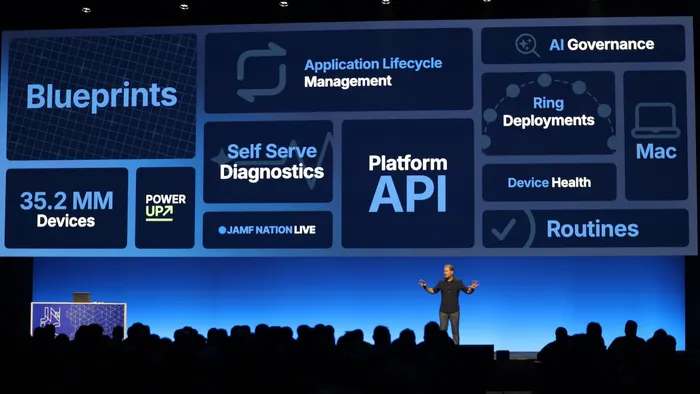
Sam Johnson, directeur de la relation client chez Jamf, ouvre son intervention en manifestant son enthousiasme pour l’avenir d’Apple en entreprise. Selon lui, la mission de Jamf « vous aider à réussir avec Apple » est sur le point de trouver un sens nouveau.
Les grandes annonces Jamf lors de la conférence État de l’union – Plateforme 2026 :
- Blueprints : vues à l’échelle du site, activations pour modifier les configurations en fonction de déclencheurs, rapports de déploiement au niveau des appareils et historique d’audit complet
- API de plateforme et passerelle : regroupement de toutes les API Jamf sous un même modèle d’authentification et un même point de terminaison ; les identifiants sont gérés de manière centralisée dans Jamf Account
- Provider Terraform pour la plateforme Jamf : gérez une instance Jamf en tant que code — déjà en production chez Lloyds Banking Group
- Routines : des contrôles logiques sur l’appareil qui détectent les dérives et les corrigent automatiquement, sans attendre une connexion au serveur
- App Insights : une évaluation des risques par application pour repérer les versions obsolètes, les fuites de données potentielles et le code installé par sideloading
- Jamf Device Checker : une nouvelle application destinée aux utilisateurs finaux, au personnel de première ligne et aux équipes gérant des appareils partagés, qui indique si un appareil est prêt à l’emploi et indique la marche à suivre si ce n’est pas le cas
- Jamf Tap : empruntez un appareil ou connectez-vous à l’aide d’une carte d’accès physique ou d’un iPhone, dans les conditions définies par les administrateurs
Il poursuit en rappelant les thèmes abordés lors de la keynote de la JNUC : la plateforme Jamf, les blueprints, les API, la gestion autonome des points de terminaison et la gouvernance de l’IA. Chacune de ces solutions repose sur l’infrastructure cloud et l’authentification unique (SSO) dans Jamf Account. Pour expliquer tout cela à l’assistance, Molly Moseley, responsable de la transformation des produits chez Jamf, monte sur scène.
Blueprints
Les administrateurs tiennent à utiliser les blueprints en fonction de leur périmètre, de leur structure et de leurs exigences de reporting et d’audit ; nous avons fait en sorte que les blueprints soient à la hauteur de la tâche. Molly Moseley dresse l’inventaire des difficultés signalées par les administrateurs et que Jamf s’est efforcé de résoudre au cours de l’année écoulée. Elle explique notamment l’importance de la mise à jour des blueprints pour l’Assistant IA, la conformité, la gouvernance de l’IA et bien d’autres aspects.
Molly Moseley, responsable de la transformation des produits, aborde les blueprints.
Pour illustrer concrètement ces avancées, Luke Allen, ingénieur-conseil senior chez Jamf, rejoint Molly Moseley pour une démonstration en direct des blueprints. La présentation couvre :
- La modification de l’affichage des blueprints pour les administrateurs : vue par site, et possibilité d’alterner entre l’affichage sous forme de liste ou de vignettes
- Activations : au sein d’un même blueprint, les configurations évoluent en fonction d’un déclencheur spécifique (comme le rôle d’un utilisateur ou le système d’exploitation d’un appareil)
- Rapport au niveau des appareils : indique, pour chaque appareil, si le blueprint s’y applique, s’il est en cours de déploiement ou en attente, s’il a échoué ou a généré une erreur ; toutes ces informations sont également accessibles via l’assistant IA
- Historique d’audit : obtenez des informations sur l’état d’un appareil, sachez pourquoi des modifications ont été apportées et identifiez l’auteur des changements
API de plateforme et passerelle
Molly Moseley est revenue sur l’intervention de Katie English lors de sa keynote : « Pendant des années, vous avez configuré la plateforme Jamf ; aujourd’hui, vous allez bâtir en vous appuyant dessus. » De nombreuses organisations utilisent plusieurs produits Jamf, et donc plusieurs API, pour créer leur infrastructure, à l’instar des blueprints dont on vient de faire la démonstration. Avec le lancement récent des API de plateforme et de la passerelle associée, les API sont désormais regroupées sous « un même modèle d’authentification unique, un même point de terminaison, avec des identifiants gérés de manière centralisée dans Jamf Account ». Et tous les produits Jamf sont couverts.
Allen nous montre ce que cela implique pour les administrateurs lors d’une autre démonstration.
Cette démonstration explique :
- Comment intégrer les API depuis Jamf Account et créer des clés API
- Comment créer des critères de conformité programmatiques à l’aide de l’API de plateforme
- Comment utiliser la passerelle API de plateforme avec l’API classique
Les administrateurs peuvent également gérer leur instance Jamf en tant que code grâce au provider Terraform Jamf Platform. D’ailleurs, certaines entreprises le font déjà ; c’est le cas notamment du Lloyds Banking Group, qui « forme ses administrateurs système à penser comme des ingénieurs logiciels ». Molly Moseley conclut en nous montrant une vidéo du Lloyds Banking Group.
Discussion informelle avec Lloyds Banking Group
Sam Johnson revient sur scène, accompagné de Dafydd Watkins, Joseph Little et Gordon Deacon, du Lloyds Banking Group.
Sam Johnson s’entretient avec Dafydd Watkins, Joseph Little et Gordon Deacon, du Lloyds Banking Group.
L’équipe du Lloyds Banking Group explique comment elle gère ses milliers d’appareils à l’aide de Terraform, pourquoi elle a adopté l’infrastructure en tant que code et présente son provider Terraform Jamf open source.
Johnson conclut la discussion par une transition en abordant, après la gestion des Mac, celle des appareils mobiles.
Montez en puissance avec les appareils mobiles
Tim Knox, ingénieur-conseil senior, prend la parole pour aborder les appareils mobiles inscrits dans le cadre d’un programme BYOD (utilisation des appareils personnels au travail). De nombreux employés utilisent des appareils mobiles dans le cadre de leur travail quotidien, et ils ont rarement envie d’avoir un téléphone professionnel dédié. Jamf prend en charge les programmes de choix des employés en séparant les données professionnelles des données personnelles : « le travail reste confiné, protégé par des contrôles qui empêchent toute fuite vers les espaces personnels », explique Tim Knox. Grâce à cette méthode, les données personnelles restent privées et les données d’entreprise sont toujours en sécurité.
Routines
Comme les appareils mobiles ne sont pas toujours connectés au réseau de l’entreprise, Tim Knox propose un modèle basé sur l’appareil : « une vérification logique est effectuée par l’appareil lui-même, sans qu’il doive connecter au réseau au préalable ». Grâce à cela, l’appareil reste conforme de lui-même.
Si un changement survient sur un appareil, Routines réagit. Tim Knox demande à Josh Sepos, responsable des ingénieurs-conseils, d’en faire une démonstration.
Le public découvre comment Routines réagit lorsqu’un appareil n’est plus conforme : il notifie l’administrateur et corrige automatiquement le problème.
App Insights
« Il faut toutefois rappeler, poursuit Tim Knox, que de nombreux risques proviennent des applications elles-mêmes… et celles-ci peuvent être difficiles à évaluer. » Même si vous avez approuvé l’application et que vous faites confiance à son éditeur, la réalité de l’activité peut être différente de ce à quoi vous vous attendez. Josh Sepos présente App Insights, qui fournit des informations sur les risques liés à chaque application de votre déploiement en fonction des critères suivants :
- Versions obsolètes
- Risque de fuite de données
- Code chargé par sideloading
Jamf Device Checker
Ensuite, Tim Knox et Josh Sepos présentent Jamf Device Checker, une nouvelle application destinée aux utilisateurs finaux, conçue pour le personnel de première ligne et les environnements d’appareils partagés. Elle est idéale pour les équipes qui sont toujours en mouvement, car elle « permet à chacun de savoir en un coup d’œil si son appareil est prêt à l’emploi et, si ce n’est pas le cas, comment faire pour y remédier », explique Tim Knox.
Jamf Tap
La démonstration suivante porte sur Jamf Tap, qui permet aux employés de retirer un appareil à l’aide d’une carte d’accès physique ou d’un iPhone. Les administrateurs définissent les conditions d’attribution des appareils aux utilisateurs. Ceux-ci peuvent également se connecter à leur compte d’un simple geste.
Faites passer vos appareils au niveau supérieur avec Jamf
Les appareils doivent répondre aux besoins des administrateurs comme à ceux des utilisateurs. Il faut donc une gestion flexible, sécurisée et performante. Josh Johnson revient sur scène pour évoquer la façon dont Jamf, au cours de l’année écoulée a écouté les commentaires des administrateurs pour apporter des améliorations :
- Des blueprints plus flexibles, aux possibilités élargies
- La prise en compte des sites et les activations, pour garantir la conformité continue des appareils de manière proactive
- Les rapports et les pistes d’audit au niveau des appareils
- L’hébergement sur mesure
- La passerelle API de plateforme et l’infrastructure en tant que code
Josh Johnson évoque les prochaines sessions, un atelier interactif et des Braindates, qui offrent d’excellentes occasions d’approfondir ses connaissances et de glaner de précieuses informations. « Imprégnez-vous-en », conclut Johnson. « C’est ça, l’esprit de la JNUC. »
Rendez-vous sur le blog de Jamf pour découvrir les dernières actualités de la JNUC !